Gli attacchi informatici non sono mai stati così numerosi e l’IA li rende più rapidi ed economici. Ma la stessa tecnologia è anche la difesa più efficace. Ecco cosa dicono gli ultimi dati e come proteggersi.
Un record dopo l’altro
I numeri più recenti lasciano poco spazio all’ottimismo. Secondo l’aggiornamento semestrale del Rapporto Clusit, presentato a fine ottobre al Security Summit di Verona, nel primo semestre 2026 nel mondo sono stati registrati 4.911 incidenti informatici gravi e di dominio pubblico.
È il massimo semestrale di sempre: +71% rispetto allo stesso periodo del 2025 e una media di 819 attacchi al mese, contro i 439 del 2025 e i 171 del 2021. In soli sei mesi è già stato raggiunto il 93% del totale dell’intero 2025, che a sua volta era stato un anno record con 5.265 incidenti (+49% sul 2024).
Il motore è quasi interamente economico: il cybercrimine, cioè gli attacchi a scopo di lucro, rappresenta il 95% del totale. L’hacktivismo, gli attacchi a sfondo politico o ideologico, è invece crollato del 73%.
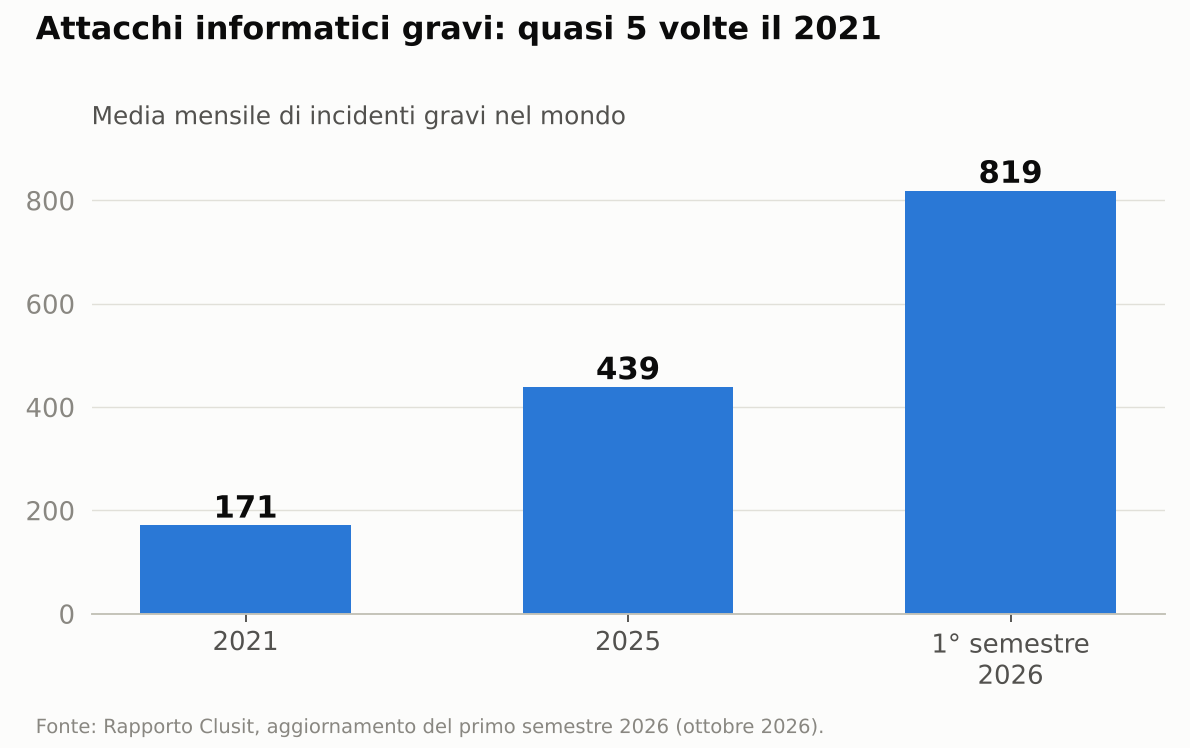
Il grafico mostra la media mensile degli attacchi informatici gravi nel mondo: 171 nel 2021, 439 nel 2025 e 819 nel primo semestre 2026, quasi cinque volte il 2021.
Fonte dati: hypergrid.it/rapporto-clusit-2026-primo-semestre
L’Italia: meno attacchi, ma più pericolosi
Per l’Italia il quadro è in chiaroscuro. Nel 2025 il nostro Paese aveva subito 507 incidenti gravi (+42%), quasi il 10% di quelli mondiali, a fronte di un peso economico molto inferiore. Nel primo semestre 2026 gli incidenti sono stati 245, meno dei 280 dello stesso periodo dell’anno prima, e la quota italiana è scesa al 5%.
A cambiare è soprattutto la natura degli attacchi. Gli attacchi DDoS degli hacktivisti, che sovraccaricano i siti per renderli irraggiungibili, sono scesi dal 38,5% al 17%. I malware, che comprendono i ransomware, sono quasi raddoppiati, dal 22,7% al 43% degli attacchi. Il settore più colpito è diventato il manifatturiero (18,4%).
Per il Clusit, il calo dell’hacktivismo è dovuto anche alle nuove regole, come la direttiva europea NIS2 e la legge italiana sulla cybersicurezza del 2024, e alla maggiore rapidità nel ripristinare i servizi. Il risultato: attacchi meno rumorosi, ma più mirati e costosi. Il 57% degli incidenti italiani è classificato di gravità alta.
Quanto costa una violazione
L’ultimo Cost of a Data Breach Report di IBM, sulle violazioni avvenute tra marzo 2025 e febbraio 2026, stima il costo medio globale di un furto di dati in 4,99 milioni di dollari, il 12% in più dell’anno prima.
Negli Stati Uniti si arriva a 11,5 milioni. Per la prima volta dopo cinque anni di miglioramenti, il tempo medio per scoprire e contenere una violazione è tornato a salire: 247 giorni, più di otto mesi.
Il dato più rilevante riguarda l’intelligenza artificiale. Secondo IBM, l’IA è stata usata dagli attaccanti in una violazione dolosa su quattro, con un costo medio di oltre 6 milioni di dollari.
L’IA dalla parte degli attaccanti
Il Clusit invita alla prudenza: l’IA non è la causa dell’aumento degli attacchi, ma ne è un “moltiplicatore”. Abbassa il costo e la competenza necessari per colpire.
Un phishing scritto in italiano perfetto, una voce clonata che imita l’amministratore delegato, un video deepfake in una videochiamata: strumenti che fino a pochi anni fa richiedevano competenze rare oggi sono alla portata di chiunque.
Le cronache delle ultime settimane mostrano il passo successivo, il cosiddetto agentic hacking: agenti di IA che conducono un attacco quasi da soli. I ricercatori di Malbear Labs hanno documentato l’“Operazione Snowball”.
Secondo loro, un agente di IA “sbloccato” (jailbroken), cioè liberato dai limiti di sicurezza, ha attaccato per oltre due settimane un operatore di telecomunicazioni europeo e 13 organizzazioni ospitate sulla sua infrastruttura.
È entrato da una vulnerabilità Cisco già corretta ad agosto e ha cambiato tattica da solo quando le difese bloccavano un tentativo. L’operatore umano si limitava a comandi come “vai avanti” e “fermati”. Le conseguenze dichiarate dai ricercatori non sono state verificate con le vittime, ma il caso mostra bene la direzione.
C’è poi un fenomeno nuovo, l’LLMjacking: il furto di accessi ai servizi di IA in cloud per rivenderli o usarli a spese della vittima. Secondo Google, le fatture generate da questi abusi possono arrivare a un milione di dollari.
Anche le aziende di IA sono diventate bersagli: a fine ottobre Fireworks AI, piattaforma che fa girare modelli di IA per i suoi clienti, ha comunicato una violazione partita da un fornitore cloud terzo, con accesso a dati di fatturazione e a parte dei modelli dei clienti.
Il ransomware resta la minaccia principale. Bitdefender ha contato 1.072 vittime rivendicate dalle gang solo a ottobre e oltre 17 nuovi gruppi negli ultimi due mesi. Alcuni usano già assistenti di IA per scrivere codice o gestire i sistemi infettati.
Secondo Mandiant, CrowdStrike e Kroll, le intrusioni sono aumentate così tanto negli ultimi due mesi che le società di risposta agli incidenti rifiutano gran parte delle richieste di aiuto.
Quando l’attacco esce dallo schermo
Un altro fronte preoccupante sono i sistemi industriali. L’FBI ha segnalato attacchi contro impianti di refrigerazione e catena del freddo, inclusi supermercati e banche del sangue in Europa, sfruttando controller obsoleti, connessioni non protette e password di fabbrica mai cambiate.
Negli Stati Uniti operazioni sospettate di essere iraniane hanno preso di mira gli impianti idrici di almeno 12 Stati. In un contesto di tensione geopolitica, la sicurezza informatica è anche sicurezza fisica.
L’IA come scudo
La buona notizia è che l’IA funziona anche in difesa. Sempre secondo IBM, le organizzazioni che usano in modo esteso IA e automazione per la sicurezza risparmiano in media 1,93 milioni di dollari per violazione e accorciano di 65 giorni il tempo per individuarla e contenerla.
Gli algoritmi possono analizzare milioni di eventi al secondo, riconoscere comportamenti anomali e isolare un computer infetto prima che un analista umano se ne accorga.
C’è però un rischio interno, la cosiddetta shadow AI: strumenti di IA usati dai dipendenti senza autorizzazione, a cui finiscono documenti riservati e dati dei clienti.
Per IBM vale il 43% degli incidenti legati all’IA, più del doppio dell’anno precedente. Il 92% delle organizzazioni colpite da incidenti di questo tipo non aveva controlli di accesso adeguati.
Come proteggersi: le regole essenziali
Per aziende, professionisti e investitori le priorità sono note, ma spesso trascurate:
- Aggiornare subito i sistemi. Quasi tutti gli attacchi citati sfruttano vulnerabilità già note e già corrette.
- Usare l’autenticazione a più fattori su email, conti bancari, piattaforme di trading e accessi remoti.
- Verificare su un secondo canale ogni richiesta di pagamento o di cambio IBAN, anche se arriva da una voce o da un volto noti: i deepfake sono ormai credibili.
- Fare backup offline e verificare periodicamente che si possano ripristinare.
- Governare l’IA in azienda: stabilire quali strumenti sono ammessi, quali dati possono ricevere e che permessi hanno gli agenti automatici.
- Cambiare le password di fabbrica di router, telecamere e macchinari connessi.
Una partita che si gioca sulla velocità
La sicurezza informatica è diventata una corsa tra due IA: quella degli attaccanti, che riduce i costi e moltiplica i tentativi, e quella dei difensori, che accelera la risposta.
In questa corsa conta meno la tecnologia in sé e più la rapidità con cui la si adotta e la disciplina con cui si applicano le regole di base. Anche per i mercati il tema è centrale: una violazione da milioni di dollari può pesare su bilanci, reputazione e quotazioni.
Per un investitore, il livello di protezione informatica di un’azienda è ormai un fattore di rischio da valutare.
La Redazione